智能设备连上网,就进入了“可攻击面”:被劫持、被入侵、数据泄露,后果不只是隐私,还有物理安全。设备安全是鸿蒙智联认证的硬性要求。
设备认证
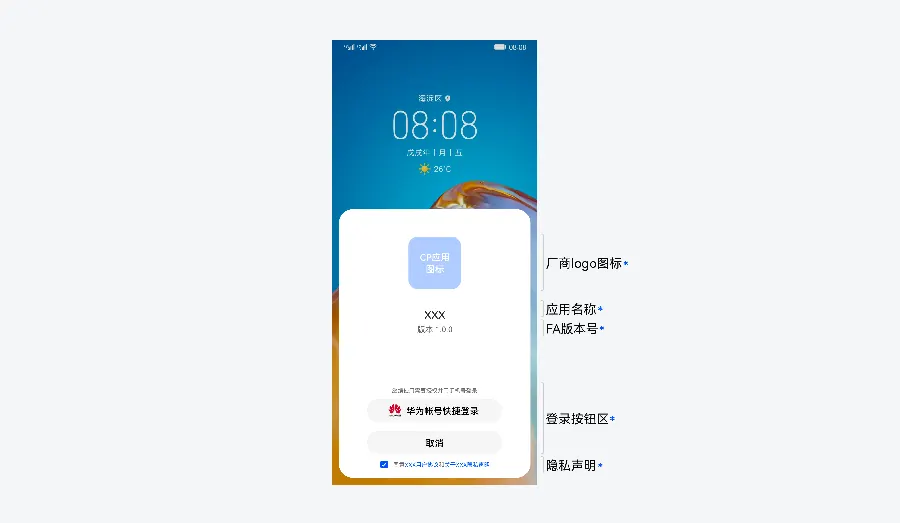
设备接入要“验明正身”:每台设备有唯一凭证(密钥/证书),接入时和云端完成双向认证,防止伪造设备和中间人攻击。
安全凭证要安全存储:烧录在安全芯片或加密存储区,不能明文存在普通 Flash 里,也不能通过调试口导出。
通信加密
设备与云端、手机与设备的通信都要加密:TLS 传输、数据签名、防重放。指令要校验来源和完整性,防止被篡改。
WiFi 密码、控制指令都是敏感数据,任何明文传输都是安全隐患。
固件安全
固件要有签名校验:只运行签名过的固件,防止被刷入恶意固件。升级包要加密和验签,OTA 通道本身也要安全。
开发阶段就要建立安全规范:关闭调试接口(量产)、去除测试后门、默认密码强制修改。
隐私保护
设备收集的数据(传感器数据、使用习惯、摄像头画面)要最小化收集、加密存储、明确告知用户。涉及音视频的设备,隐私合规要求更高。
用户要能查看和控制设备的数据权限,甚至“一键清空数据”,这是信任的来源。
认证与责任
鸿蒙智联产品认证包含安全测试:通过认证才可上架。认证不是终点:上线后要持续监控安全公告、及时修复漏洞、推送安全升级。
安全是智能硬件厂商的责任底线。把安全做好,用户才敢把设备放进家里。